El límite del procesamiento síncrono en plataformas SaaS
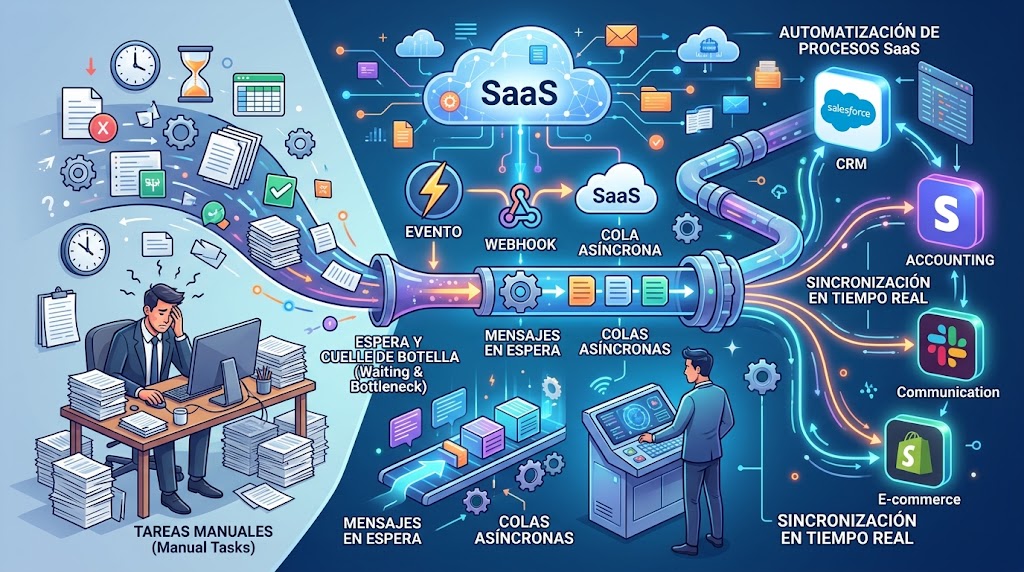
El acoplamiento directo entre servicios y las peticiones HTTP síncronas bloqueantes son la principal causa de fallos en cascada y degradación de rendimiento en sistemas empresariales. La automatizacion de procesos SaaS exige transicionar hacia arquitecturas reactivas orientadas a eventos (Event-Driven Architecture).
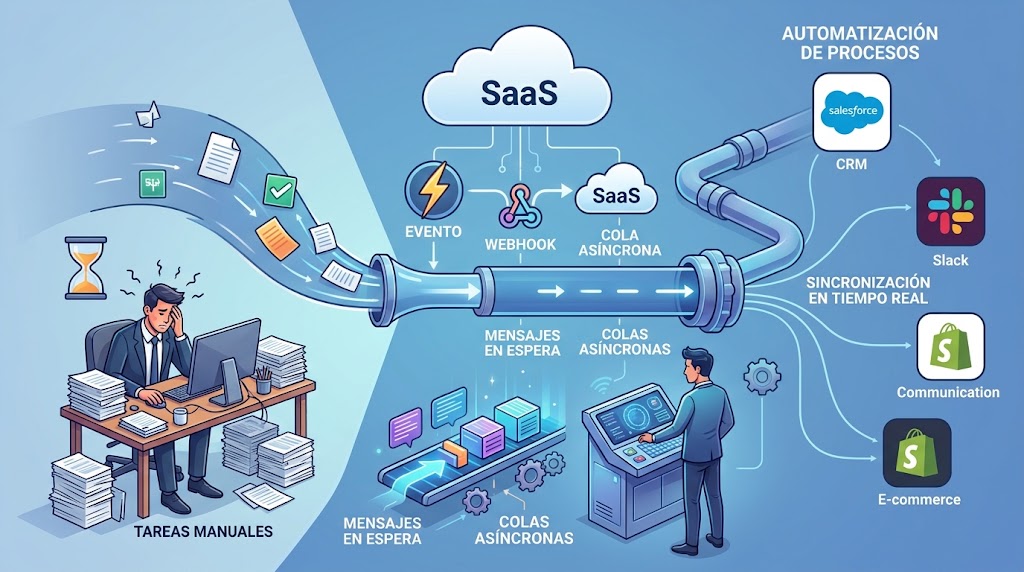
Desacoplar la recepción de datos de su ejecución garantiza que las fallas en servicios de terceros o picos de tráfico no interrumpan el flujo operativo principal.
Arquitectura de un pipeline de Webhooks resiliente
Un sistema de automatización basado en webhooks debe garantizar consistencia e idempotencia a través de los siguientes componentes:
- Ingress Endpoint ligero: Recibe el payload del webhook, valida la firma criptográfica (HMAC-SHA256) y responde con un código
202 Accepteden menos de 100 ms. - Message Broker / Cola de mensajes: Encola el evento recibido en un bus distribuido (RabbitMQ, AWS SQS o Apache Kafka) para amortiguar la carga.
- Workers de procesamiento asíncrono: Consumen eventos de la cola, ejecutan la lógica de negocio y gestionan las mutaciones de datos de manera aislada.
- Dead Letter Queue (DLQ): Captura eventos que fallaron tras agotar los reintentos para su posterior análisis o reprocesamiento manual.
Estrategias indispensables de confiabilidad
Para evitar inconsistencias en bases de datos distribuidas y consumo duplicado de recursos, la infraestructura debe cumplir con tres reglas de diseño:
- Idempotencia estricta: Cada payload debe procesar un identificador único (Event ID). Si el worker recibe el mismo ID por un reintento de red, no debe volver a ejecutar la mutación.
- Exponential Backoff con Jitter: Los reintentos de conexión a APIs externas deben espaciarse exponencialmente agregando variación aleatoria para no saturar los servicios de destino.
- Circuit Breakers: Si un servicio integrado presenta una tasa de fallos superior al umbral establecido, el circuito debe abrirse temporalmente para evitar el consumo de recursos de cómputo.
Requisitos para auditoría y observabilidad
Toda automatización crítica debe registrar trazas completas de ejecución:
- Payload Snapshot: Almacenar el payload original en almacenamiento en frío para auditorías de cumplimiento.
- Correlation ID: Inyectar un identificador transversal en cada log para rastrear el ciclo de vida del evento desde el webhook de entrada hasta la última mutación en la base de datos.
- Monitoreo de latencia en cola: Alertar automáticamente si el tiempo de retención de mensajes en el broker supera los límites tolerables de la operación.
Diseña los flujos asumiendo que las APIs externas van a fallar: desacopla la ingesta mediante colas asíncronas e implementa idempotencia a nivel de base de datos desde el primer commit.